Sigortada asıl kırılganlık yazılımda değil, veride: Hatalı veriyle çalışan yapay zekâ yanlış kararı da hızlandırır
Sigorta ve finans sistemlerinde kullanılan dijital altyapılar, artan veri hacmi ve yapay zekâ destekli karar mekanizmalarıyla birlikte daha karmaşık hale geliyor. Bu karmaşıklığın sigortalıya dönen tarafı ise az konuşuluyor.
Haber7'de yayımlanan bir değerlendirmede, AIG'nin Atlanta ofisinde teknik ekip lideri olarak görev yaptığı belirtilen İlker Danyal Kanatlı, sigorta ve finans sistemlerinde kullanılan dağıtık mimarilerde küçük bir tasarım hatasının bile zincirleme riske dönüşebildiğini, yapay zekâ destekli sistemlerin sağlam bir mimari ve doğru veri altyapısıyla desteklenmediğinde riski azaltmak yerine büyütebileceğini söylüyor.
Bu tespit sektörde yeni değil, ama Türkiye'de sigortalı açısından ne anlama geldiği pek tartışılmıyor.
HIZ, DOĞRULUK DEMEK DEĞİL
Yapay zekâ bir sigorta şirketinde iki şeyi hızlandırır: doğru kararı ve yanlış kararı. Hangisinin hızlandığını belirleyen şey modelin kendisi değil, modele giren veridir.
Bir örnek üzerinden düşünelim. Hasar dosyasında aracın model yılı, kilometresi ya da hasar geçmişi yanlış geldiyse, bu veriyle çalışan bir sistem kararı saniyeler içinde üretir. İnsan eliyle yapılan bir değerlendirmede "bu rakam tuhaf" diyebilecek bir aşama vardır; otomatik akışta o aşama yoksa hata kararla birlikte ilerler.
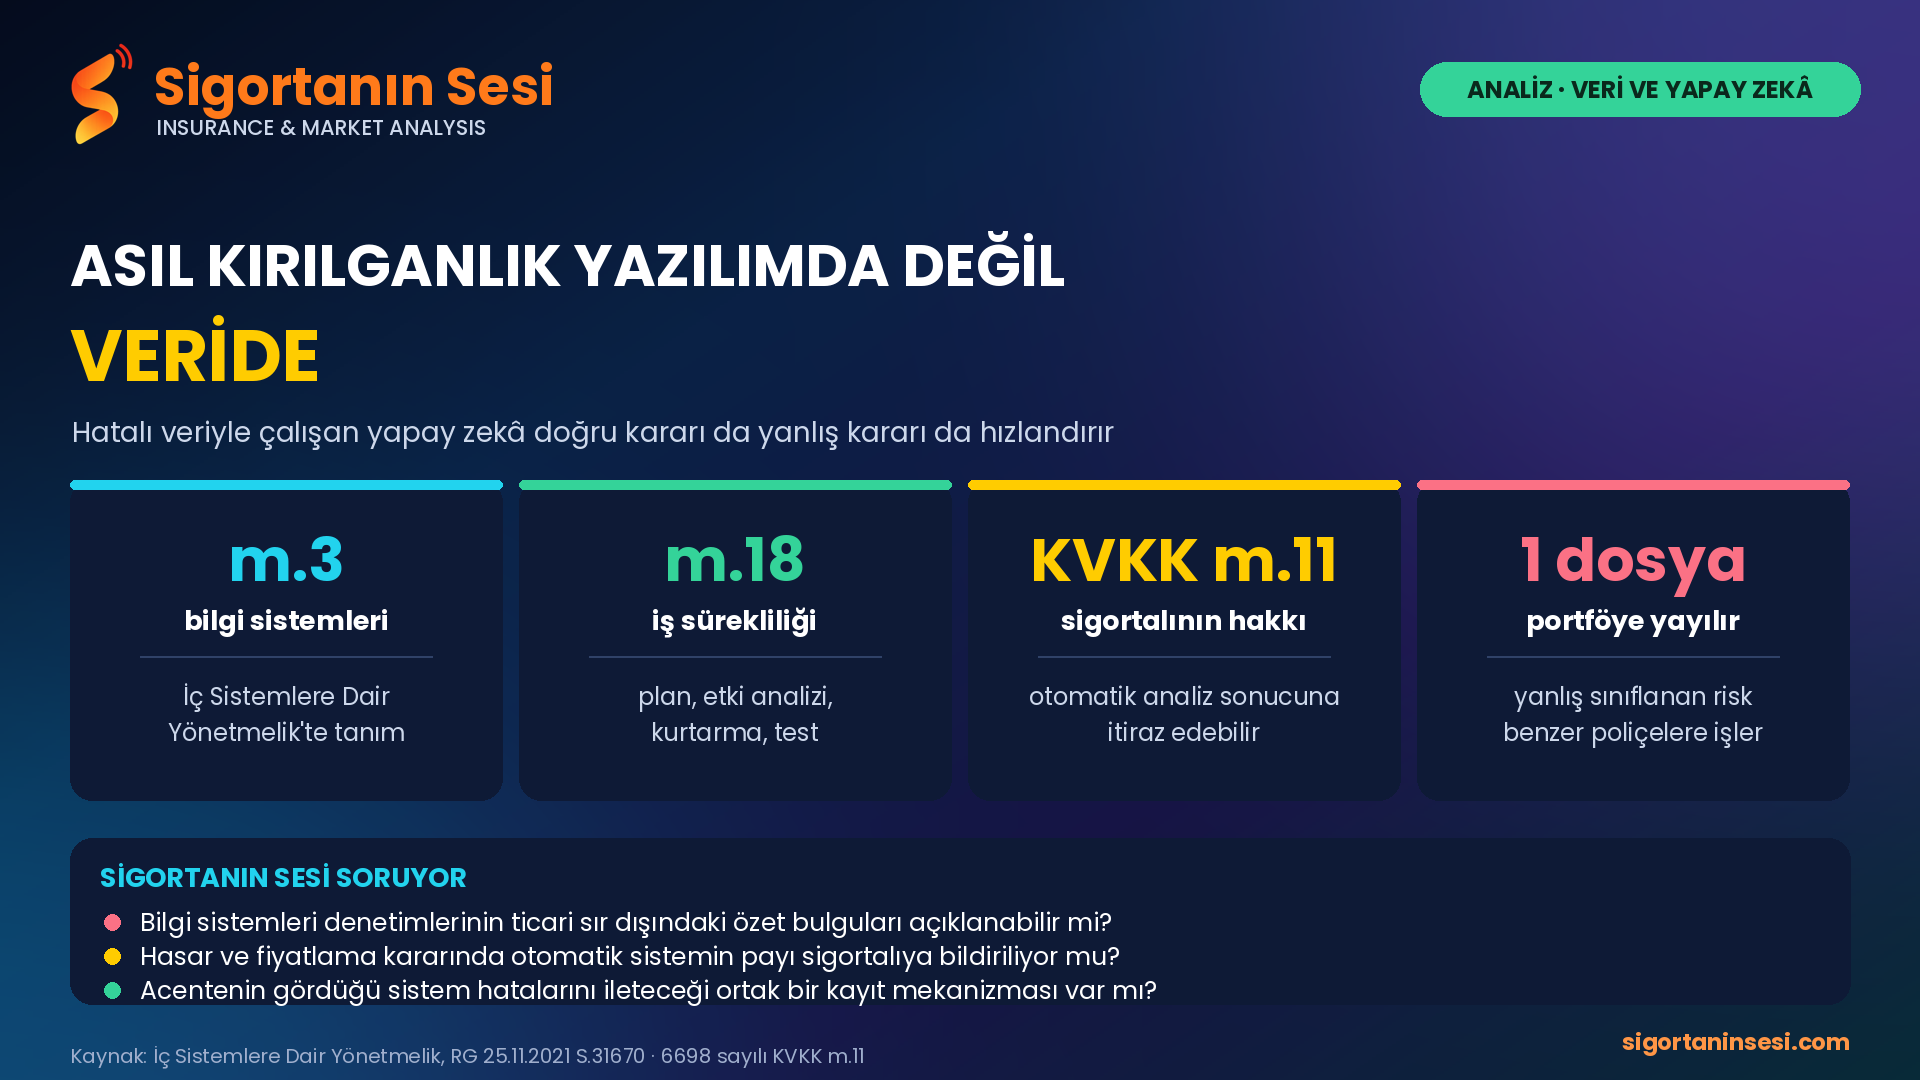
Aynı şey fiyatlama tarafında da geçerli. Yanlış sınıflandırılmış bir risk, otomatik sistemde yalnızca bir poliçeyi değil, benzer profildeki tüm poliçeleri etkiler. Tek dosyada kalan hata ile portföye yayılan hata arasındaki fark budur.
TÜRKİYE'DE ÇERÇEVE VAR
Türkiye'de bu alan düzenlemesiz değil. Sigortacılık ve Özel Emeklilik Sektörlerinde İç Sistemlere Dair Yönetmelik, 25 Kasım 2021 tarihli ve 31670 sayılı Resmî Gazete'de yayımlandı; sonraki yıllarda üzerinde değişiklik de yapıldı.
Yönetmelik bilgi sistemlerini tanımlıyor (m.3), referans çerçeve olarak COBIT'i ve Cumhurbaşkanlığı Dijital Dönüşüm Ofisi'nin yayımladığı Bilgi ve İletişim Güvenliği Rehberi'ni esas alıyor, iş sürekliliği yönetimini ise ayrı bir maddede (m.18) düzenliyor: süreklilik planları, etki analizi, kurtarma stratejileri ve test yükümlülükleri bu madde kapsamında.
Yani kural var. Sorun kuralın olup olmaması değil, kuralın sonucunun sigortalıya görünüp görünmemesi.
SİGORTALI İÇİN ANLAMI
Bugün bir sigortalı, kendisi hakkında hangi verinin tutulduğunu, o verinin nereden geldiğini ve bir kararın hangi ölçüde otomatik alındığını çoğu zaman bilmiyor.
Oysa hak mevcut: 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 11. maddesi kişiye, işlenen verileri öğrenme, eksik veya yanlış işlenmişse düzeltilmesini isteme ve "işlenen verilerin münhasıran otomatik sistemler vasıtasıyla analiz edilmesi suretiyle kendisi aleyhine bir sonucun ortaya çıkmasına itiraz etme" hakkı tanıyor.
Bu hakkın kullanılabilmesi için sigortalının önce böyle bir analizin varlığından haberdar olması gerekiyor. Bugünkü uygulamada bu bilgilendirme standart değil.
ACENTE TARAFI
Veri bütünlüğü sorununun ilk görüldüğü yer genel müdürlük değil, acentenin ekranı. Teklif üretmeyen sistem, yanlış eşleşen araç bilgisi, kendiliğinden değişen teminat — acente bunları günlük olarak görüyor ama çoğu zaman raporlayacağı bir mecra yok.
Sektör, sahadan gelen bu sinyalleri toplayan bir geri bildirim hattı kurabilse, veri kalitesi sorununun önemli bölümü kaynağında yakalanabilir.
SORULARIMIZ
Bir: Şirketlerin bilgi sistemleri denetim sonuçlarının, ticari sır niteliği taşımayan özet bulguları kamuya açıklanabilir mi?
İki: Hasar veya fiyatlama kararında otomatik sistemlerin payı sigortalıya bildiriliyor mu? Bildirilmiyorsa, KVKK m.11'deki itiraz hakkı fiilen nasıl kullanılacak?
Üç: Acentelerin sistem hatalarını iletebileceği ortak bir kayıt mekanizması var mı?
Teknolojiyi tartışırken asıl ölçü şu olmalı: sistem hızlandı da, hata yapıldığında sigortalı bunu ne kadar sürede öğrenebiliyor ve nasıl düzelttirebiliyor?
#sigorta #yapayzeka #verigüvenliği #KVKK #acente #SigortanınSesi